Dziennik audytu
Co Faldro zapisuje w dzienniku zdarzeń organizacji, jak go filtrować, kto go widzi i jak długo wpisy są przechowywane.
Aktualizacja 19.10.2026
Spis treści
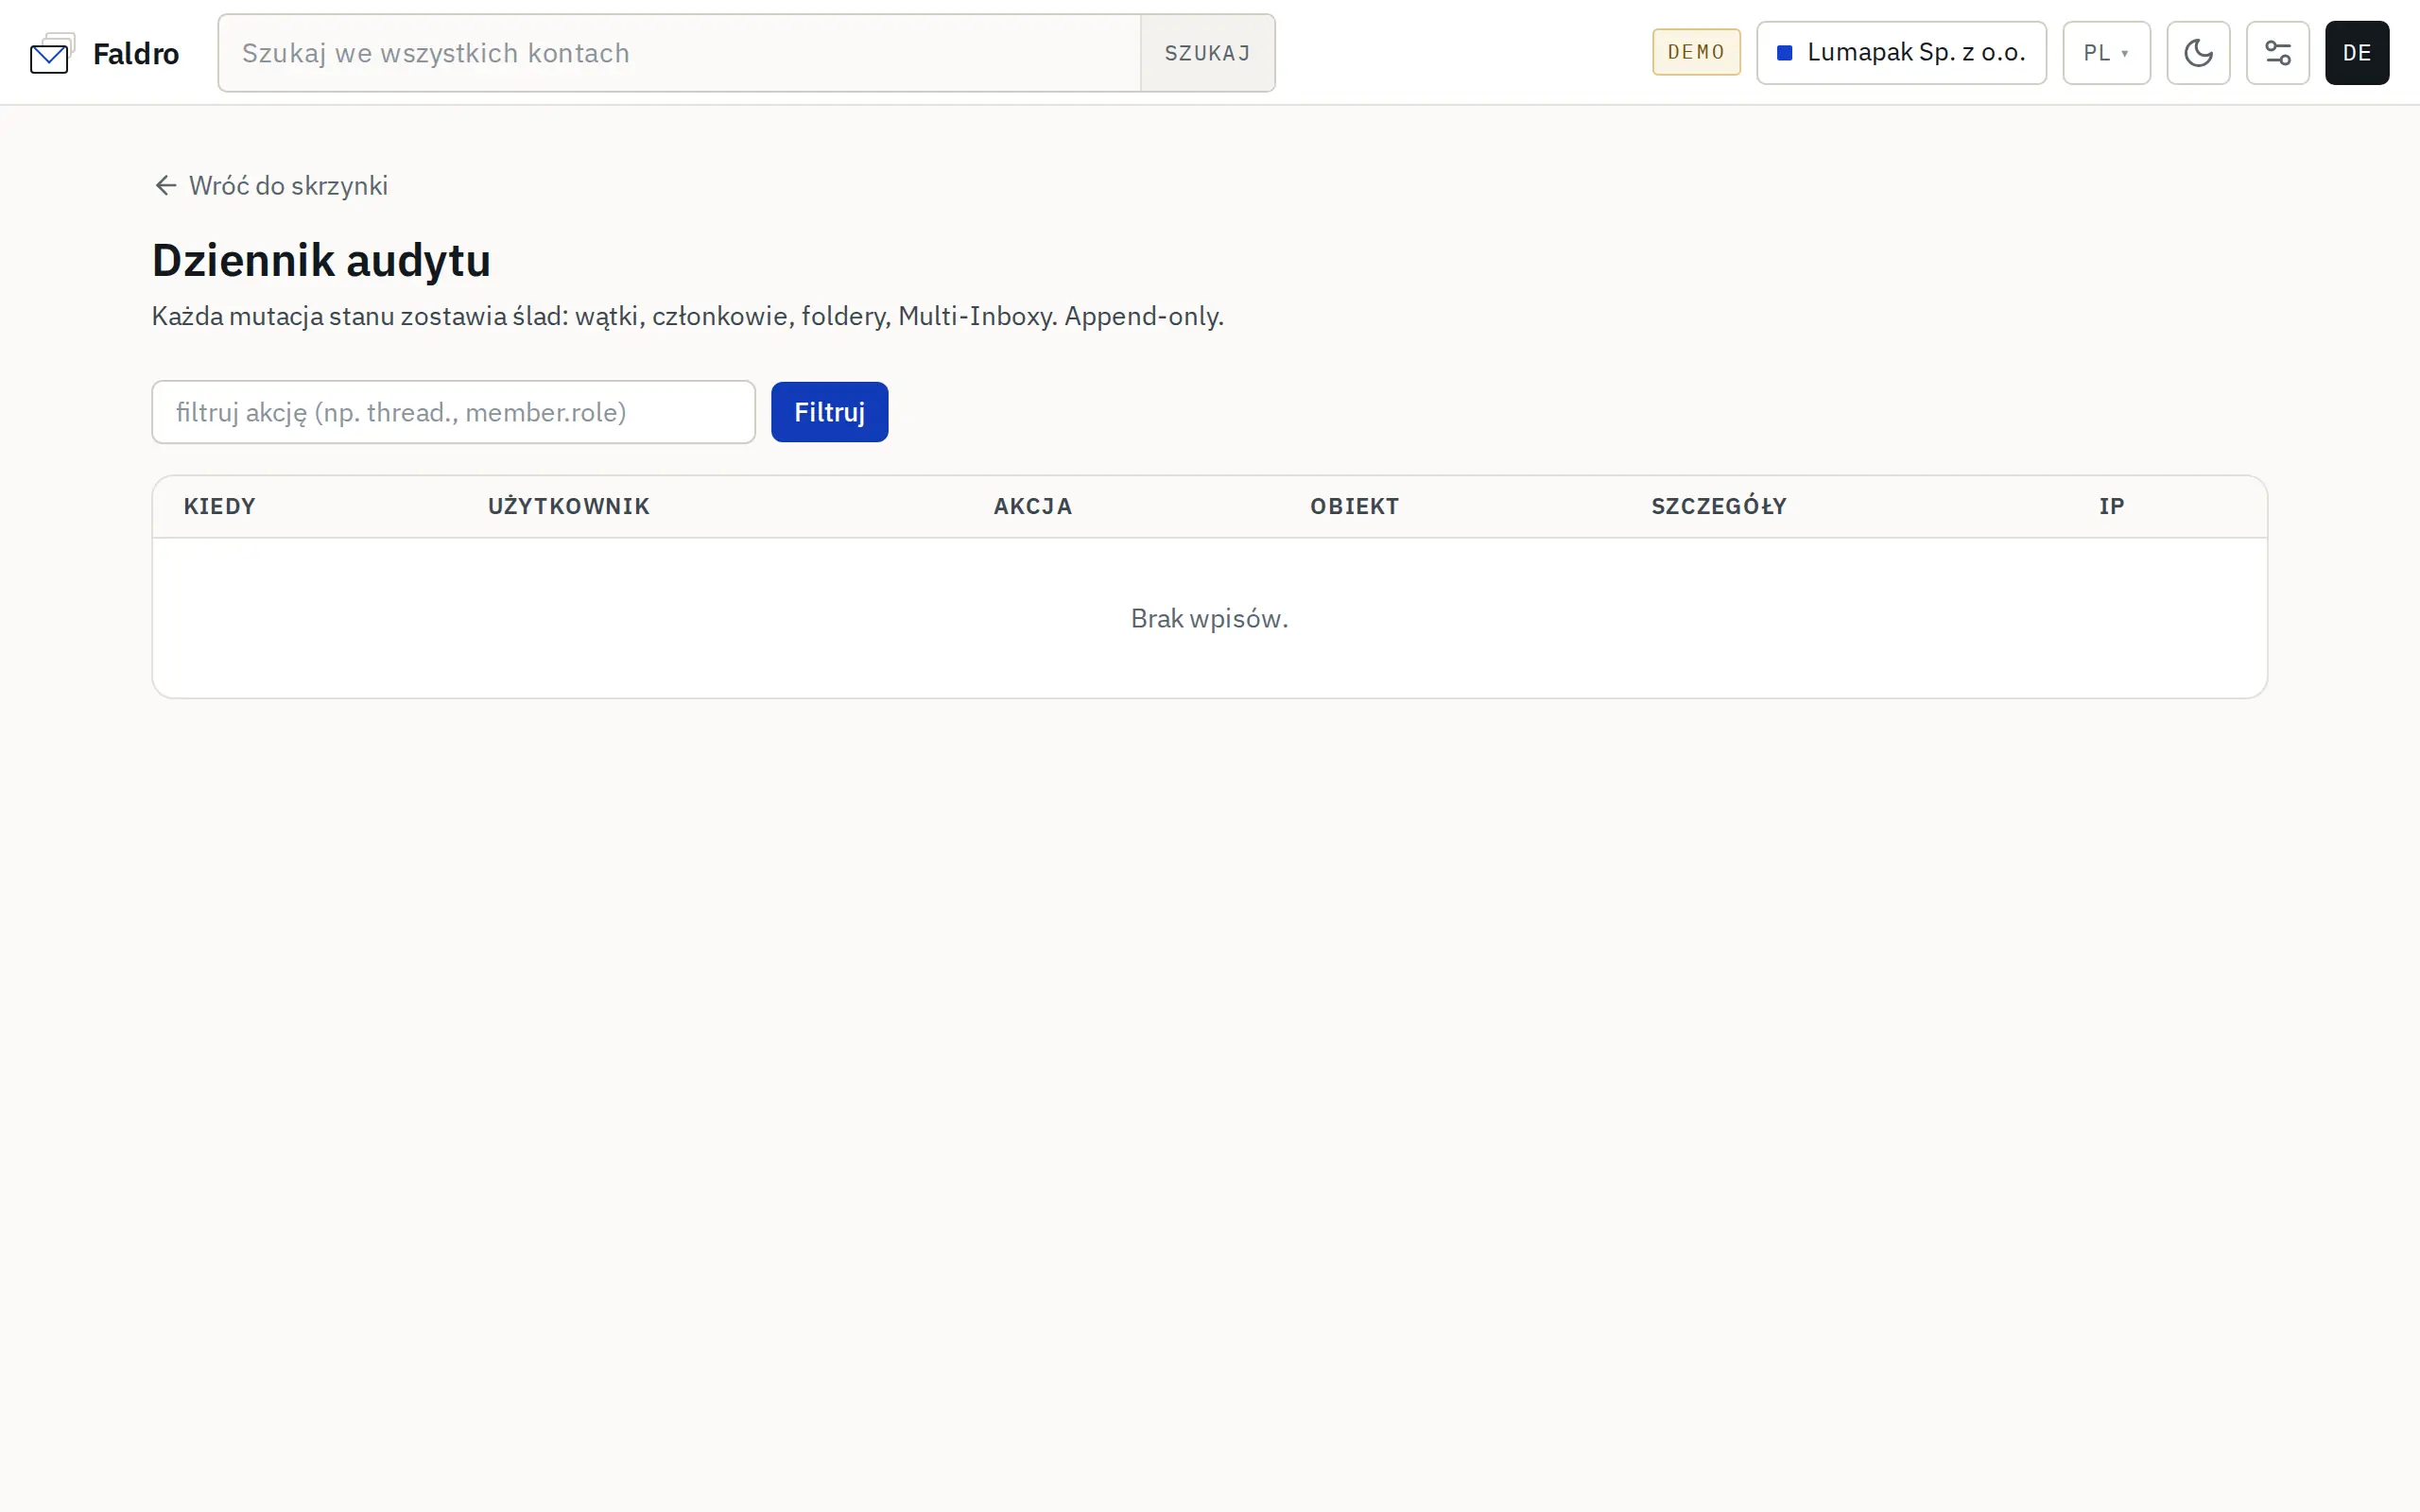
Dziennik audytu to chronologiczna lista zmian w organizacji: kto, kiedy, z jakiego adresu IP i co zrobił. Wpisy tylko przybywają — z poziomu aplikacji nie da się ich edytować ani usuwać.
Gdzie go znaleźć i kto go widzi
Dziennik jest pod adresem /mail/audit (ekran Dziennik audytu). W ustawieniach nie ma do niego kafelka — dodaj go do zakładek. Widzi go tylko administrator organizacji i zawsze dotyczy aktywnej organizacji; wpisy innych organizacji nie są pokazywane.
Kolumny
| Kolumna | Zawartość |
|---|---|
| Kiedy | Czas względny („2 godziny temu”); dokładna data po najechaniu kursorem. |
| Użytkownik | Kto wykonał akcję. Puste (—) przy zdarzeniach systemowych. |
| Akcja | Techniczna nazwa zdarzenia, np. member.scope.change. |
| Obiekt | Typ i numer obiektu, np. thread #1842, member #12. |
| Szczegóły | Dodatkowe dane zdarzenia, np. nowy zakres, lista kont w multi-skrzynce, adresaci przekazania. |
| IP | Adres, z którego przyszło żądanie. |
Najnowsze wpisy są na górze, po 50 na stronę.
Filtrowanie
W polu nad tabelą wpisz początek nazwy akcji i kliknij Filtruj. Filtr dopasowuje początek nazwy, więc member. pokaże wszystkie zmiany członków, a thread. — wszystkie akcje na wątkach. Wyczyść wraca do pełnej listy.
Co jest zapisywane
| Prefiks | Przykładowe zdarzenia |
|---|---|
member. |
zmiana zakresu (member.scope.change), zmiana dostępu do multi-skrzynek, usunięcie członka, ponowne wysłanie zaproszenia |
account. |
dodanie, edycja, odłączenie i ponowne podłączenie konta pocztowego, ustawienie przekazywania |
identity., signature. |
tożsamości nadawcze (w tym testy SMTP) i podpisy |
thread. |
gwiazdka, archiwum, kosz, spam, wyciszenie, akcje masowe, etykiety, przypisanie, status, notatki |
message. |
wysłanie nowej wiadomości, przekazanie, zaplanowanie, cofnięcie wysyłki, pobranie pełnej treści |
folder. |
utworzenie, zmiana nazwy i usunięcie folderu |
label., spam_rule., multi_inbox. |
zmiany etykiet, reguł spam i multi-skrzynek |
routing_rule., reply_template., sla_policy. |
ustawienia obsługi klienta |
domain. |
sprawdzanie gotowości domen i limity wysyłki |
migration. |
przebieg kreatora przenoszenia z Gmaila |
org.backup., organization.delete. |
pobranie backupu, kopia na Dysk Google, usunięcie organizacji |
auth. |
włączenie i wyłączenie logowania dwuskładnikowego, unieważnienie sesji |
Samo czytanie poczty nie jest zapisywane — dziennik rejestruje zmiany, nie przeglądanie.
Część zdarzeń jest uznawana za wrażliwe (m.in. dodanie skrzynki, zmiana jej hasła lub serwera, nowa tożsamość nadawcza, reguły spam i kierowania, pobranie backupu, żądanie usunięcia organizacji). Oprócz wpisu w dzienniku administratorzy dostają o nich e-mail.
Jak długo
Wpisy starsze niż 365 dni są usuwane automatycznie raz na dobę. Jeśli potrzebujesz dłuższej historii, okresowo zapisuj potrzebne fragmenty.
Kiedy się przydaje
- „Kto przeniósł ten wątek do kosza?” — filtr
thread.trash, a w kolumnie Obiekt numer wątku. - „Od kiedy Ania może wysyłać?” — filtr
member.scope. - Sprawdzenie po incydencie, z jakich adresów IP wprowadzano zmiany w kontach — filtr
account..
Uprawnienia do dziennika opisuje Zakresy uprawnień.
Nie znalazłeś odpowiedzi?
Sprawdź sekcję pomocy z typowymi problemami albo napisz do nas — odpowiadamy w dni robocze.